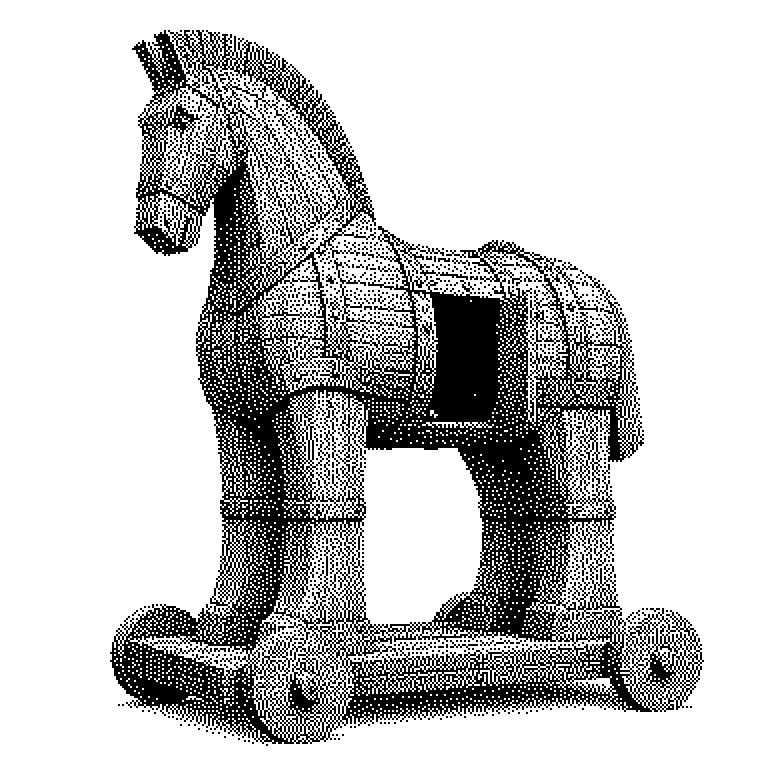
Insider Risk
Insider Risk bezeichnet die Gefahr, die von Personen ausgeht, die bereits Zugang zu den Systemen oder Daten einer Organisation haben – etwa Mitarbeiter, Auftragnehmer oder Partner. Anders als bei Angriffen von außen liegt das Problem nicht darin, eine Schutzmauer zu überwinden, sondern darin, dass der Schaden von jemandem angerichtet wird, dem man bereits vertraut.
Die meisten Menschen stellen sich Cyberangriffe so vor: Ein Fremder versucht, von außen in ein System einzubrechen. Insider Risk beschreibt das Gegenteil. Die Bedrohung kommt von jemandem, der bereits drin ist – einem Mitarbeiter, einem externen Dienstleister oder einem Partner. Diese Person hat legitimen Zugang zu Daten oder Systemen. Sie muss keine Schutzmechanismen überwinden, weil sie diese gar nicht passieren muss. Das macht Insider Risk besonders schwer zu erkennen und zu verhindern.
Absicht spielt keine entscheidende Rolle
Insider Risk wird oft mit Verrat gleichgesetzt – ein Mitarbeiter, der Daten stiehlt oder sabotiert. Das kommt vor, ist aber nur ein Teil des Problems. Ein größerer Teil entsteht ohne böse Absicht. Jemand schickt eine vertrauliche Datei an die falsche E-Mail-Adresse. Jemand anderes nutzt ein schwaches Passwort, das leicht zu erraten ist. Oder ein Mitarbeiter klickt auf einen täuschend echten Link und gibt damit einem Angreifer von außen Zugang – ohne es zu merken.
Für ein Unternehmen ist das Ergebnis in beiden Fällen dasselbe: Daten können verloren gehen, Systeme können beschädigt werden. Deshalb fasst der Begriff „Insider Risk“ beide Szenarien zusammen – den absichtlichen Angriff von innen und den unbeabsichtigten Fehler eines Berechtigten. Das ist kein Detail, sondern der Kern des Konzepts: Es geht um Risiko, nicht um Schuld.
Erkennung von innen heraus
Klassische Sicherheitssysteme überwachen, was von außen kommt. Bei Insider Risk funktioniert das nicht, weil der Datenabfluss wie normaler Datenverkehr aussieht. Stattdessen analysieren spezialisierte Programme das Verhalten der Nutzer. Ein Mitarbeiter lädt plötzlich zehnmal mehr Dateien herunter als sonst. Jemand greift auf Daten zu, die nichts mit seiner Arbeit zu tun haben. Ein Konto ist mitten in der Nacht aktiv, obwohl der Inhaber schläft. Solche Abweichungen lösen einen Alarm aus.
Diese Methode heißt User and Entity Behavior Analytics, kurz UEBA – auf Deutsch: Verhaltensanalyse von Nutzern und Systemen. Das System lernt zunächst, was für eine Person normal ist, und meldet dann Abweichungen. Das klingt einfach, ist aber heikel. Zu viele Fehlalarme überfordern die Sicherheitsteams. Zu wenig Empfindlichkeit lässt echte Vorfälle durch. Der Einsatz von KI soll dieses Gleichgewicht verbessern – er ist aber noch kein gelöstes Problem.
Technische Maßnahmen allein reichen nicht. Viele Sicherheitsexperten empfehlen das Prinzip der minimalen Rechte: Jeder Mitarbeiter bekommt nur Zugang zu genau den Daten, die er für seine Arbeit braucht. Wer keinen Zugang hat, kann auch keinen Schaden anrichten – absichtlich oder nicht. Das klingt selbstverständlich, wird in der Praxis aber oft vernachlässigt, weil es die Arbeit umständlicher machen kann.
Insider Risk in der Praxis und in den Nachrichten
Insider-Vorfälle tauchen regelmäßig in den Nachrichten auf. Bekannte Fälle betreffen Technologiekonzerne, Banken und Behörden. 2023 etwa wurde ein Mitarbeiter eines US-amerikanischen Rüstungsunternehmens verhaftet, der über Jahre hinweg Konstruktionspläne kopiert und verkauft hatte. Solche Fälle sind extrem, aber sie zeigen, warum Unternehmen das Thema ernst nehmen.
Im Alltag begegnet Insider Risk auch dort, wo man es nicht sofort vermutet. Krankenhäuser müssen sicherstellen, dass Mitarbeiter keine Patientendaten neugieriger Weise abrufen. Banken prüfen, ob Berater auf Konten zugreifen, die nichts mit ihren Kunden zu tun haben. Selbst Schulen und Universitäten sind betroffen, wenn Mitarbeiter Zugang zu sensiblen Schüler- oder Forschungsdaten haben.
Für Technologieunternehmen ist das Thema besonders brisant, seit viele Teams weltweit verteilt arbeiten und Zugang zu Systemen von zu Hause aus haben. Remote-Arbeit hat die Grenze zwischen „innen“ und „außen“ verwischt. Gleichzeitig entwickeln Anbieter wie Microsoft, Google und spezialisierte Sicherheitsfirmen eigene Insider-Risk-Produkte – was zeigt, dass der Markt das Problem als dauerhaft ansieht, nicht als vorübergehende Mode.